很多团队第一次在上位机开发里用OPC,都会经历同一个剧本:仿真环境能连通,一到现场就报连接失败;关了安全策略能读数据,一开加密就证书报错;订阅跑了一晚上,第二天发现中间丢了一段数据;更别说老系统的OPC DA,换台电脑、跨个网段就要和DCOM斗争一整天。OPC是工业数据交换的事实标准,但它的坑集中在安全、通信机制和历史遗留三个方向。这篇文章把上位机接入OPC UA和OPC DA时最常遇到的八个技术问题逐一拆开,给出可直接照做的排查顺序和参数建议。
一、先分清OPC DA与OPC UA:两类协议的本质区别与选型
遇到OPC问题,第一步永远是确认自己接的到底是哪一代。OPC DA(Data Access)是1996年推出的经典规范,基于Windows COM/DCOM技术,数据在服务器和客户端之间以"组(Group)+项(Item)"方式组织,只支持Windows、依赖DCOM权限配置,没有内建安全机制,穿越防火墙和跨网段非常痛苦。它常见于老版组态软件、老PLC的OPC服务器,很多运行了十年以上的产线里还能看到它的身影。OPC UA(Unified Architecture)则是2008年后逐步普及的新一代规范,彻底抛弃了COM,采用TCP(opc.tcp)或HTTPS作为传输,定义了统一的地址空间、服务集和安全模型,支持Windows、Linux、嵌入式系统,也是现在上位机开发对接MES、第三方平台时的首选。
选型建议很明确:新项目一律用OPC UA,它自带的证书认证、加密通道和订阅机制可以省掉大量后期网络与安全麻烦;只有对接只提供DA接口的老设备、老组态时才碰OPC DA,而且优先在设备侧加装协议网关,把DA就地转成UA再给上位机用,避免让上位机直接陷入DCOM泥潭。另外要注意,OPC规范只定义接口,不同厂商服务器的实现质量差异很大,地址空间组织方式、对订阅重写的支持、诊断信息完善程度都不一样,项目前期一定要拿到对方OPC服务器的型号、版本和点表样例做一次连通性验证,不要等开发完成才发现对方服务器不支持某个服务。
二、连接不上服务器:Endpoint、端口、防火墙的标准排查顺序
"连不上"是OPC UA最高频的故障,排查要按固定顺序走,不要东试一下西试一下。第一步确认Endpoint URL:格式是opc.tcp://服务器IP:端口/路径,例如opc.tcp://192.168.1.10:4840/,端口被服务器改过、路径多写或少写斜杠都会失败,最稳妥的办法是用服务器自带的测试客户端或UA Expert连上后,把它实际发现的Endpoint完整复制过来。第二步验证网络可达:在同一台部署上位机的电脑上ping服务器IP,再用Test-NetConnection或telnet测对应端口是否开放——注意OPC UA服务器可能在发现服务里返回多个Endpoint(不同安全策略组合),客户端实际连接的端口以GetEndpoints返回为准,个别服务器返回的URL里写的是主机名而非IP,客户端解析不了主机名也会表现为超时,这时需要在hosts文件里加映射。
第三步查防火墙和安全软件:服务器端Windows防火墙、车间网络的VLAN隔离、工控安全网关都可能拦截4840端口,客户端电脑的360、火绒等安全软件也可能拦截程序出站,排查时先两边都临时放通再验证,确认后按程序和端口精确加白名单,不要长期关防火墙。第四步看服务器状态:OPC服务器服务是否启动、是否限制了客户端连接数、是否绑定了特定网卡IP。还有两个隐蔽问题:一是时区和时间差,OPC UA建立安全通道时对时间敏感,客户端与服务器时间相差过大可能直接建连失败,现场电脑时间被改成几年前导致连接失败的案例并不少见;二是服务器只在内网网卡监听,上位机却被接到了办公网,这种情况需要IT侧加路由或在上位机加装双网卡。把这五步走完,九成以上的连接问题都能定位。
三、证书信任问题:Bad_SecurityChecksFailed的完整处理流程
OPC UA的安全模型建立在X.509证书之上,证书相关报错是新手最大的拦路虎,最典型的就是Bad_SecurityChecksFailed和Bad_CertificateTimeInvalid。机制要先理解:客户端和服务器各自持有一张应用实例证书,建立连接时互相交换并验证,只有双方都把对方证书放进"信任列表(Trusted)",安全通道才能建立;任何一方的证书在对方机器上处于"拒绝(Rejected)"状态,连接就被拒绝。现场最常见的现象是:用UA Expert能连(因为测试时手动信任过),自己写的上位机连不上,原因就是上位机程序的自签名证书没有被服务器信任。
处理流程分两端。服务器端:找到服务器的证书目录(不同软件位置不同,通常在安装目录下的PKI/Trusted/certs或软件管理界面的"证书管理"里),客户端首次连接失败后,其证书会出现在服务器的Rejected目录,把它移动或通过界面导入到Trusted即可。客户端端:上位机程序首次运行时会自动生成自签名证书(带主机名和应用URI),同样需要把服务器证书放进客户端的信任库,用开源库开发时一般通过配置CertificateValidator并把服务器证书复制到信任目录实现。另外几类报错对症处理:Bad_CertificateTimeInvalid检查两端时间和证书有效期,自签名证书默认可能只有一年到五年,到期必须更换;Bad_CertificateUriInvalid检查证书里的applicationUri与客户端配置的ApplicationUri是否一致;Bad_CertificateHostNameInvalid通常因为用IP连接但证书签的是主机名,内网调试阶段可以在验证器里放宽主机名校验,正式环境建议用与证书一致的主机名连接。测试阶段图省事可以用None安全策略加匿名认证先跑通数据链路,再逐级开启安全,这是官方推荐的调试顺序,但交付给生产环境时必须恢复Sign&SignEncrypt加认证。
四、认证方式与安全策略:匿名、用户名密码、证书怎么选
证书解决"通道加密和身份信任",认证解决"你是谁、能干什么",两者是两层不同的东西,调试时一定要分开看。OPC UA定义了多种用户令牌类型,现场最常见三种。匿名(Anonymous)最简单,不需要凭据,适合内网只读、数据本身不敏感的场景,很多设备内置OPC服务器默认就开匿名,MES只读产量数据常用这种。用户名密码(UserName)需要在服务器端建账号,支持按账号配置点位级读写权限,是上位机项目的主流选择;要注意密码随CreateSession请求发送,只有在Sign或SignAndEncrypt安全策略下才安全,如果安全策略选None又传账号密码,等于明文裸奔,部分服务器会直接拒绝。证书认证(Certificate)用客户端证书直接映射用户,安全性最高,适合无人值守的固定工位上位机与服务器之间的长期互信。
安全策略描述加密算法组合,常见None、Basic256Sha256-Sign(只签名不加密)、Basic256Sha256-SignAndEncrypt(签名加加密),消息安全模式和用户令牌要在客户端与服务器支持的Endpoint交集中选,UA Expert能列出服务器所有Endpoint组合,选哪个一目了然。工程上的建议组合是:内网隔离良好、只读看板可匿名加Sign;上位机有写操作、跨网段或走车间主干网,用SignAndEncrypt加用户名密码,账号按"只读账号、操作账号、工程师账号"分级,对应上位机里的操作员、班组长、工程师权限,不要所有客户端共用一个管理员账号。最后记得在验收文档里记录证书有效期和更新方法——证书过期导致产线数据采集中断,是OPC UA项目交付一两年后最常见的售后问题。
五、订阅与监控项:PublishInterval、队列与丢包问题
OPC UA读数据有两种方式:一次性Read和订阅(Subscription)。上位机做监控几乎都用订阅:客户端创建订阅并设置发布间隔,把要监视的节点加为监控项(MonitoredItem),服务器按采样间隔检测数据变化,变化满足条件时打包进NotificationMessage发布给客户端。理解丢包问题要先分清三个时间参数:samplingInterval(服务器采点间隔)决定多久检查一次节点,publishingInterval(发布间隔)决定多久把缓存的通知打包发一次,requestedLifetimeCount和KeepAliveCount决定订阅存活判定。典型配置比如采样200ms、发布1秒,意味着服务器每200ms看一次数据,每1秒把这一秒内的变化批量推一次。
丢数据的常见原因和对策有四类。第一,监控项队列长度(queueSize)默认为1且默认丢弃最旧数据,如果一个发布周期内点位变化多次,中间值会被丢掉;对产量计数、报警跳变这类一个值都不能漏的点位,要把queueSize设为10以上,并设置discardOldest=false(满了丢最新、保留旧的)或按业务选择策略。第二,发布间隔设置过短、点位又多,服务器打包和网络都吃不消,表现为延迟越来越大甚至断连,合理做法是按数据变化快慢分组建多个订阅:关键报警200ms-500ms、工艺参数1-2秒、能耗统计30秒都可以,不要所有点位共用一个500ms订阅。第三,网络抖动断连后没有正确做TransferSubscriptions或重建订阅补数,断连期间数据在服务器队列里,重连时要先尝试恢复会话、转移订阅,恢复不了就用历史读(HistoryRead)服务把断点之后的数据补回来,没有HistoryRead条件的现场要在本地记好最后时间戳,连上后主动Read一次确认。第四,客户端处理通知太慢,默认的Publish请求数量(requestedPublishingInterval对应的Publish请求队列)发空了,服务器无通道可发就开始丢,通知回调里只做入队,解析和入库全部放到独立线程,这一点和普通上位机的通信线程模型完全一致。
六、节点地址空间:NodeId、ns语法、数据类型与读写细节
OPC UA用面向对象的地址空间取代了DA时代的扁平字符串ID,每个节点是一个NodeId,标准格式为"命名空间索引;标识符类型=值",比如ns=2;s=Channel1.Device1.Tag1(字符串标识)、ns=3;i=1001(数字标识)、ns=4;g=5f15...(GUID)。最容易踩的坑是命名空间索引ns不是固定的:它是服务器启动后按命名空间表顺序分配的,同一台服务器重启后、或者对方固件升级后索引可能变化,正式项目里不要硬编码ns数字,正确做法是连接后先读取命名空间表,按命名空间URI(比如urn:厂商:server名)动态查出索引再拼NodeId,这样服务器版本升级也不会点表全错。浏览地址空间用UA Expert最直观,能看到Objects→Server→数据分组的完整树形结构,也能读出每个节点的数据类型、访问权限和描述。
读写时的细节同样磨人。数据类型方面,服务器返回的是Variant,布尔、整型、浮点、字符串还算直观,PLC里的WORD/DWORD到了UA里可能映射成UInt16/UInt32,32位浮点数与双精度混用会导致精度显示异常,数组和结构体(比如报警结构体、轴状态字)需要按服务器的自定义类型描述解析,个别老服务器把所有量都做成字符串类型,客户端必须自己转换并处理空值。写操作要注意Write不是"设了就一定生效":节点可能是只读的(写了返回Bad_NotWritable),写入值超出量程会被服务器拒绝或钳制,命令型点位可能需要先使能再写值。规范做法永远是写后回读确认,关键参数写入后延迟几百毫秒Read一次比对,并在UI上区分"已下发"和"已生效"两个状态。批量操作要用ReadNodes/WriteNodes一次请求多个点位,逐点同步读写在大点位项目里会把网络往返时间放大到不可接受。
七、OPC DA老系统的DCOM噩梦:配置要点与UA网关替代方案
如果现场只能用OPC DA,真正的工作量不在代码而在DCOM。DCOM是微软的分布式组件技术,DA客户端远程连接服务器本质是DCOM远程调用,它对权限、防火墙、工作组环境极其敏感,"服务器本地能用、远程连不上"几乎都是DCOM问题。标准配置流程:服务器和客户端电脑用相同的用户名和密码建本地账号(工作组环境),或加入同一域;双方都开放DCOM端口范围135加上动态端口(在组件服务里给OPC相关程序限定固定端口段更省心),防火墙放通OPC Server程序和RPC;运行dcomcnfg打开组件服务,在"DCOM配置"里找到OPC服务器组件,身份认证级别设为无或连接,启动和激活权限、访问权限里加入账号并给全,标识选交互式用户或指定账号。客户端还要在组件服务的"我的电脑"属性里把默认属性、COM安全对应权限配好。任何一步遗漏,报错可能是"拒绝访问""RPC服务器不可用""类别未注册",而且报错信息几乎不告诉你具体哪一步错了。
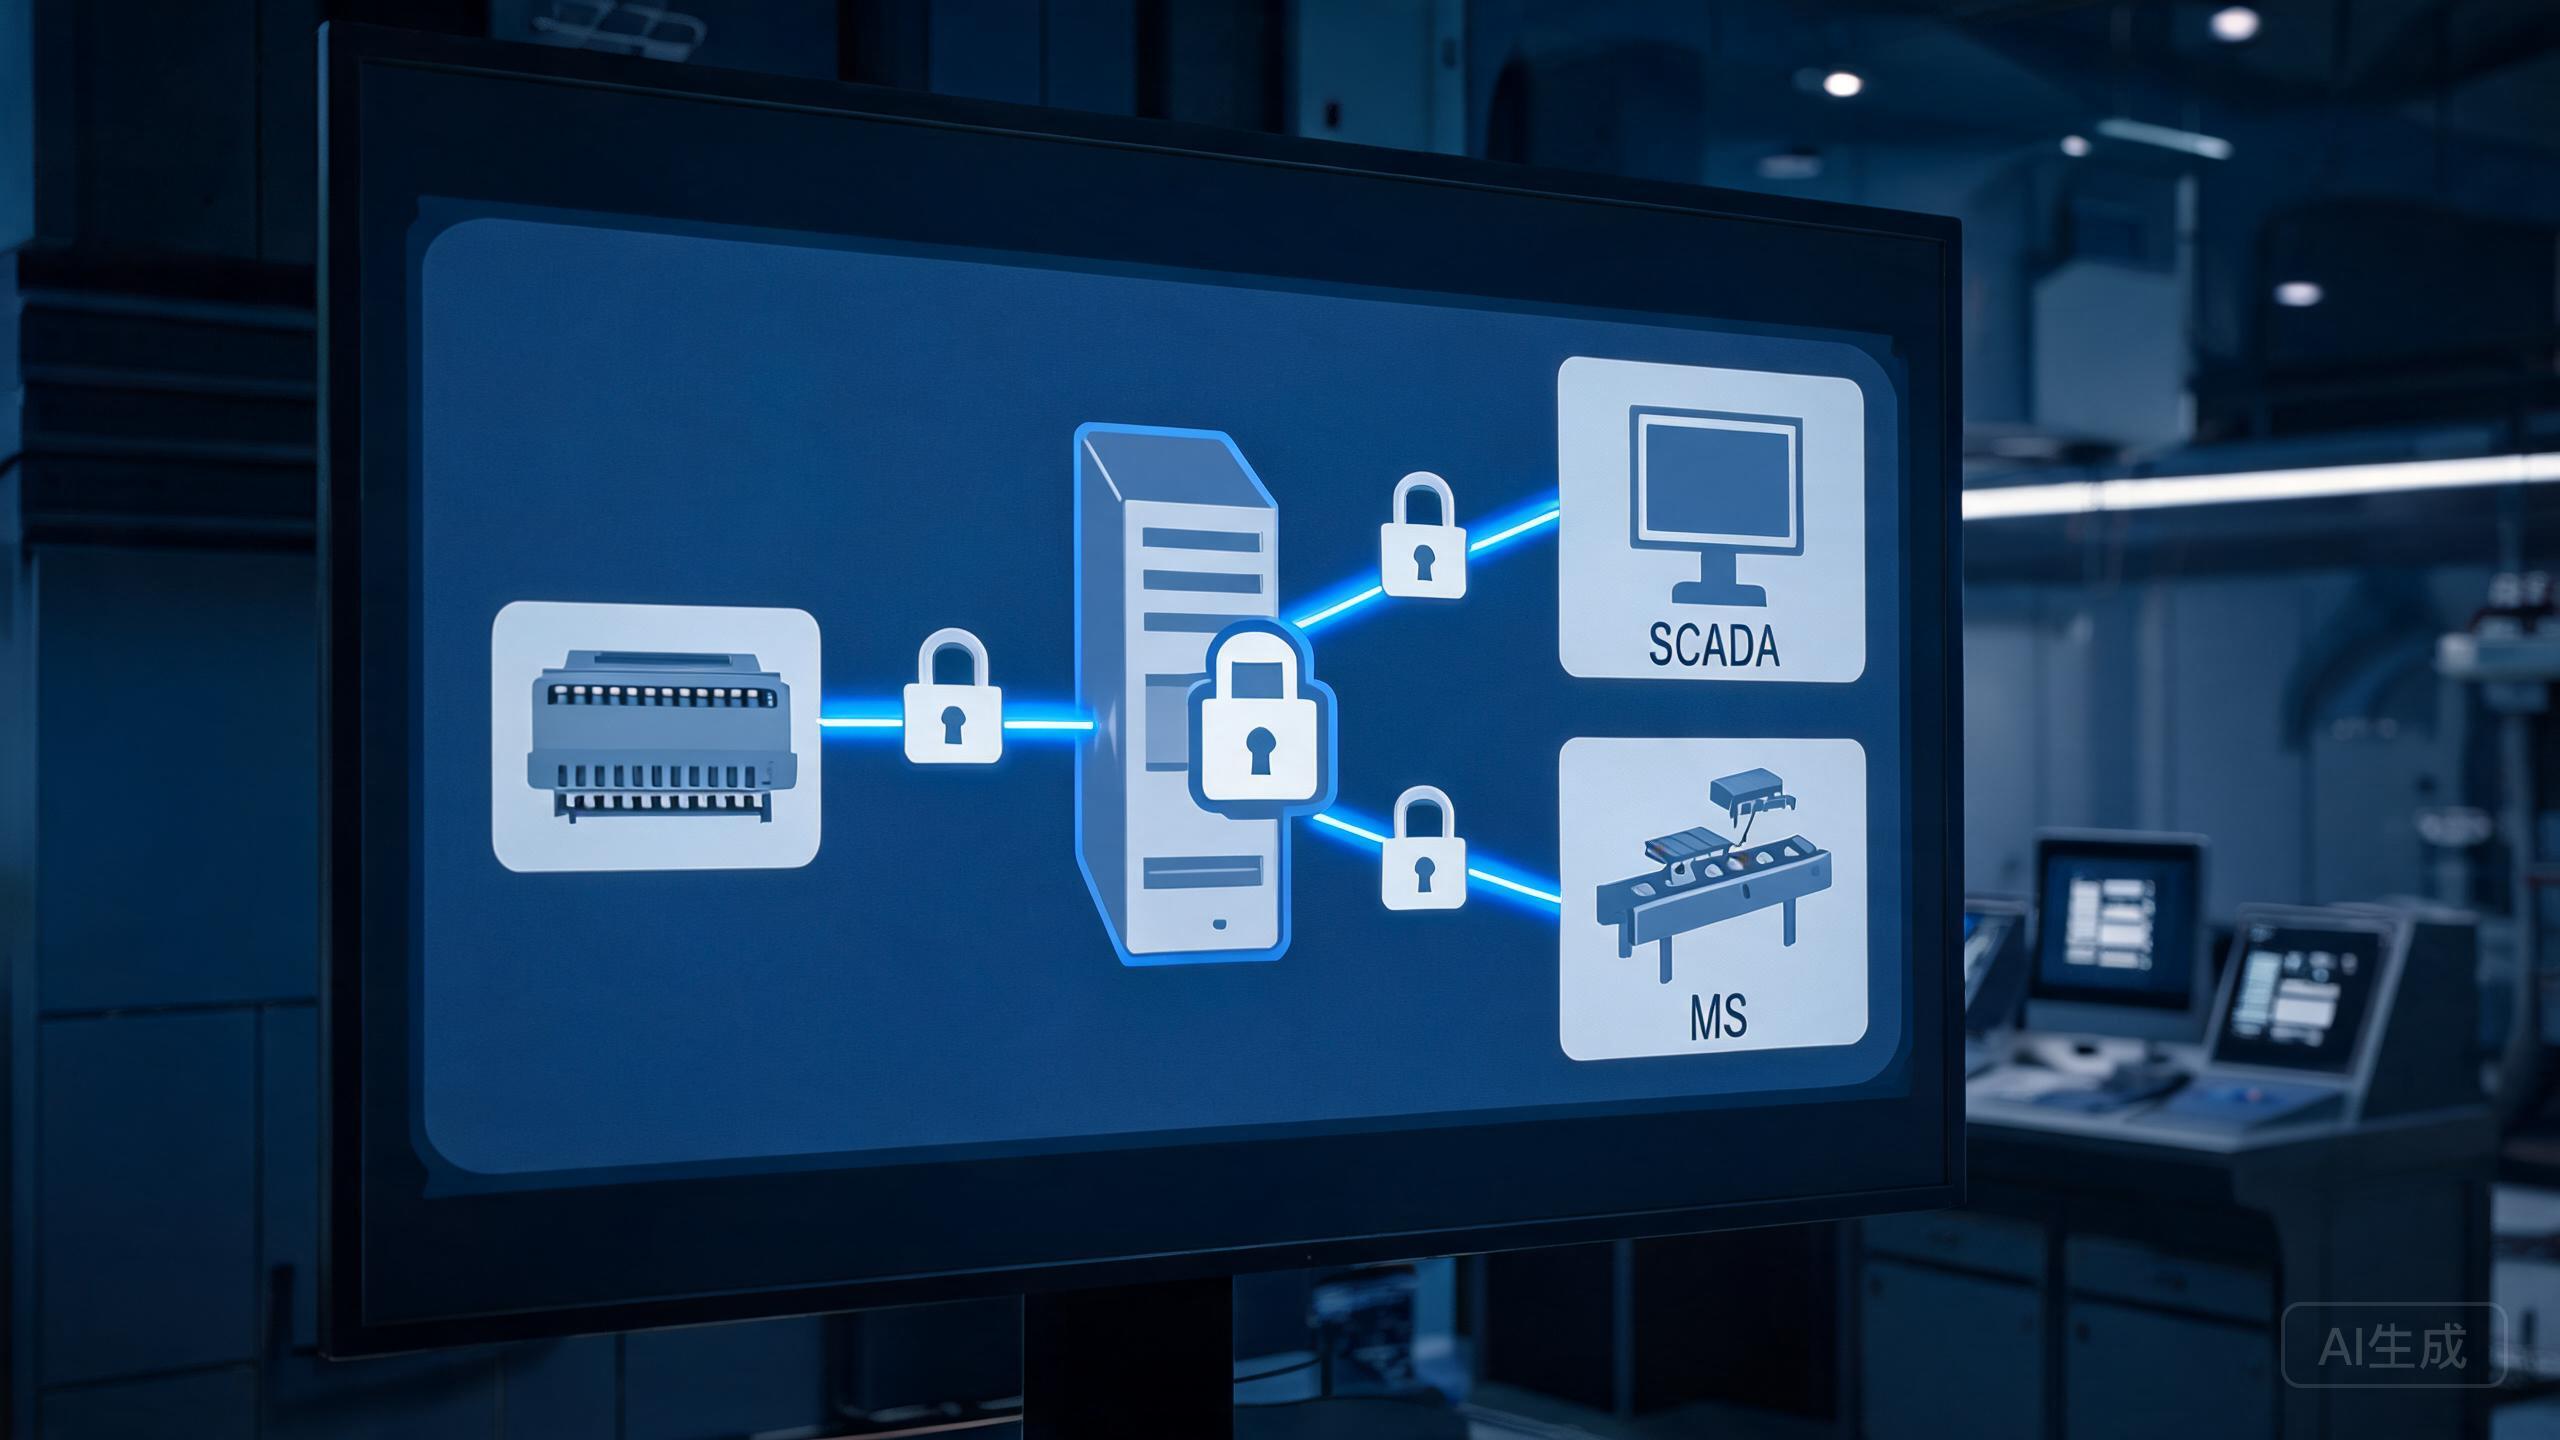
更省心的现代方案是协议转换网关:在服务器侧工控机本地装一个轻量网关程序(各类商业OPC隧道/网关或自研的DA-to-UA桥接),让它在本机用COM直接读OPC DA——本机COM完全不受DCOM折磨——再以OPC UA甚至MQTT对外发布;上位机在远端只对接UA,跨网段、过防火墙都变成单一端口的事,安全性和稳定性大幅提升。这也是老旧产线信息化改造的主流架构:老组态、老PLC一行不动,加一个网关盒子就把数据送出来了。如果坚持直接远程DCOM,至少要在交付文档里完整记录电脑名、账号密码、DCOM每一步设置和防火墙规则截图,否则半年后换电脑的人会从头踩一遍全部的坑。
八、工程化落地:断线重连、心跳、质量戳与协议取舍
把数据跑通只完成了OPC接入的一半,让它在无人值守的产线上长期稳定才是工程能力的体现。第一,重连机制必须做成自动、分级、带退避:捕获断连事件后先尝试安全通道与会话重建,失败则按1秒、2秒、5秒、10秒封顶的间隔不断重试,重连成功后重新创建订阅,并用HistoryRead或主动Read补齐断点数据;上位机界面上明确显示"采集中/重连中/已停止"三种状态,不要让操作员对着不动的数字猜测。第二,心跳与看门狗:除了OPC自带的KeepAlive,应用层可以对关键计数点位做变化监测,超过约定时间无任何通知即判定链路异常并报警;上位机侧再加进程看门狗,防止程序本身假死。第三,数据质量戳必须参与业务:每个监控值都带Good/Bad/Uncertain状态,通信中断期间绝不能把最后一个旧值当真值使用,看板上要灰显或打虚线,报表统计要把Bad时段从OEE分母里正确扣除,否则现场会出现"设备停机了报表却显示满产"的扯皮。
最后说一个选型层面的取舍:OPC UA很好,但不是所有场景都该用。对接单一品牌PLC、点位固定、实时性要求高的专机设备,直连S7、MC、Modbus反而更轻、延迟更低、部署依赖更少;只有在多品牌设备汇聚、要给MES/能源管理/第三方平台供数、需要跨平台和标准化安全的场合,OPC UA的抽象和互操作优势才真正体现出来。很多成熟项目的架构是分层的:设备侧上位机用专用协议直连保证实时,平台侧再通过一个OPC UA服务器把清洗后的标准化数据对外发布,实时性与开放性各取所需。如果你正在为多品牌产线的数据采集架构、老OPC DA系统改造或MES对接选型纠结,可以联系我们做一次免费方案评估:免费咨询,或致电 13761638786,工程师会先帮你理清设备清单和协议现状,再决定直连、网关还是OPC UA方案最划算。